
情報セキュリティ規格を考える企業向け講座
ISMS、Pマーク、社内ルール整備を検討する企業向けに、情報管理体制と認証取得の入口を解説します。
講義内容
【第1講座】情報セキュリティ規格の全体像を理解する
情報セキュリティ規格を学ぶ前に、目的、対象範囲、社内で確認すべき前提を整理します。
【第2講座】情報セキュリティ規格が必要になる背景
取引条件、運用負担、審査対応など、情報セキュリティ規格を考える背景を確認します。
【第3講座】情報セキュリティ規格の現状を自己診断する
自社の体制や記録を見直し、情報セキュリティ規格で不足しやすいポイントを確認します。
【第4講座】情報セキュリティ規格で押さえる判断基準
担当者が迷いやすい判断軸を、情報セキュリティ規格の実務に沿って整理します。
【第5講座】情報セキュリティ規格を社内で共有する方法
経営層、現場、管理部門へ情報セキュリティ規格の要点を伝えるための整理方法を扱います。
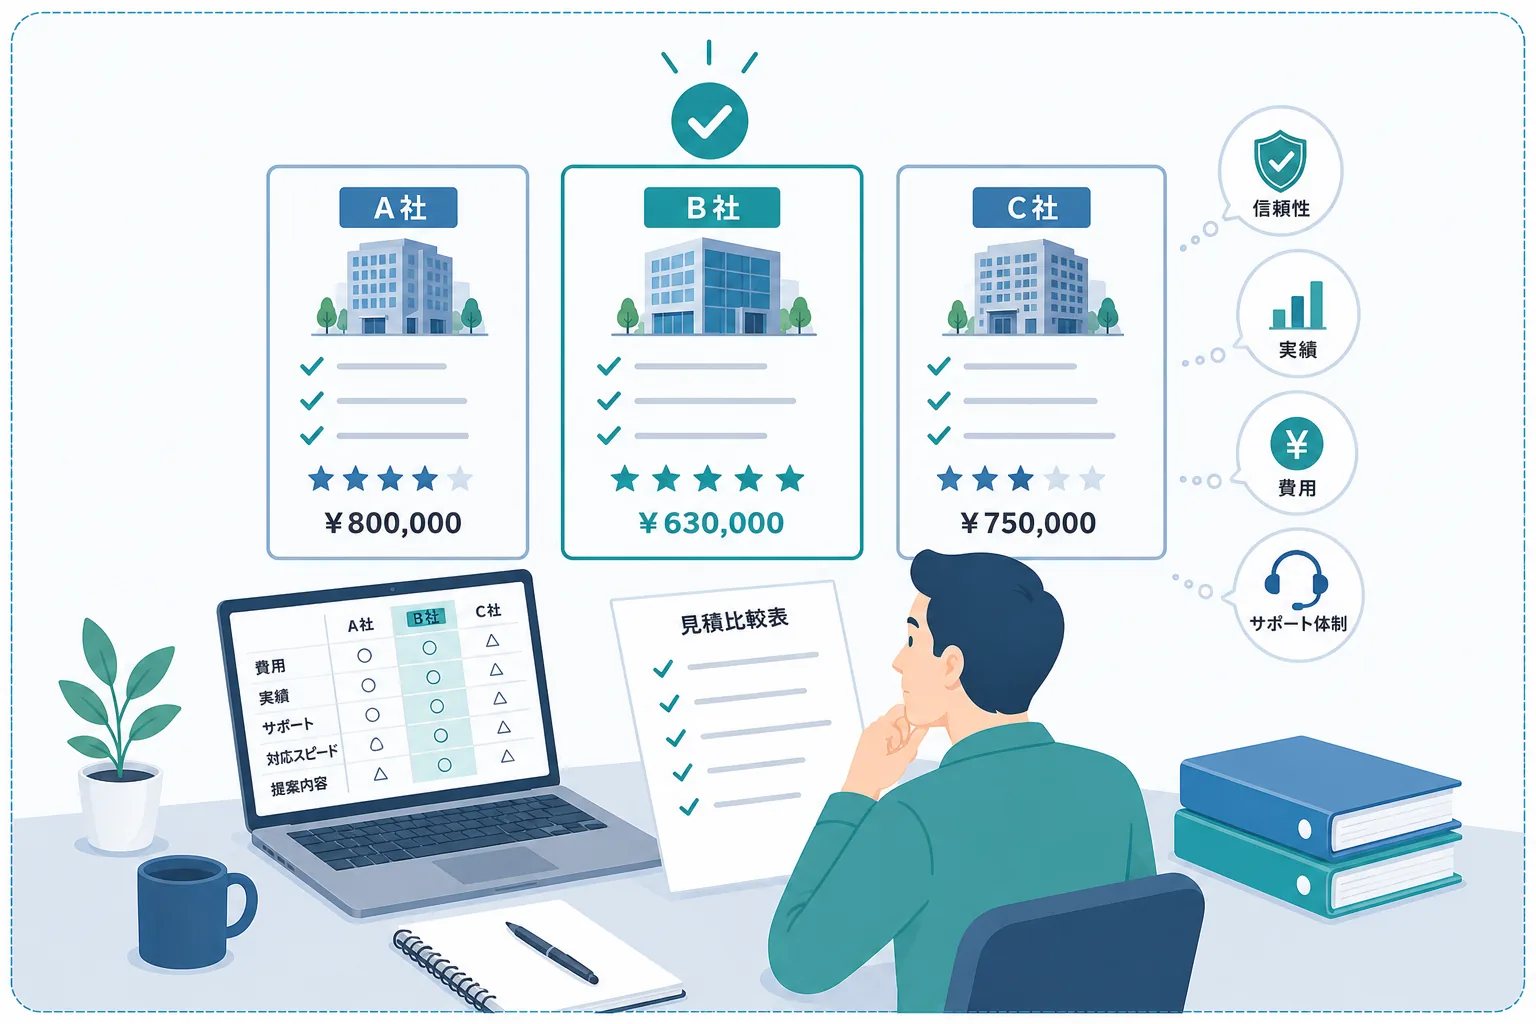
【第6講座】情報セキュリティ規格のチェック項目を作る
相談前や内部確認で使える情報セキュリティ規格のチェック観点をまとめます。
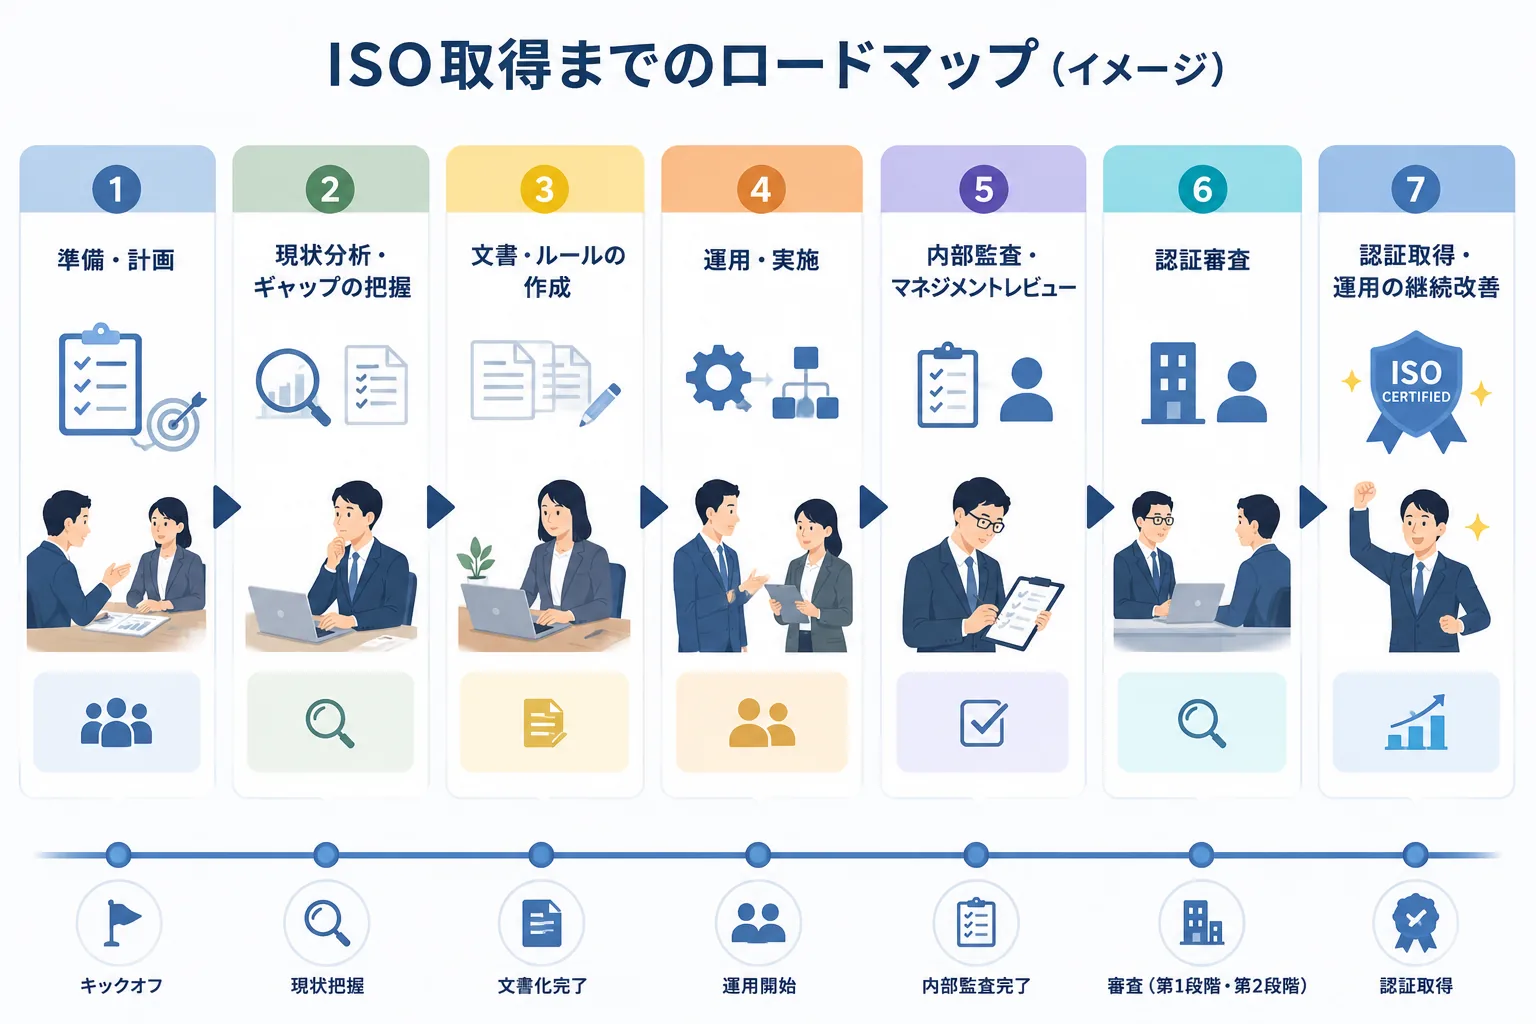
【第7講座】情報セキュリティ規格とコンサル活用の考え方
情報セキュリティ規格を外部支援へ相談するときの依頼範囲、質問、比較ポイントを確認します。
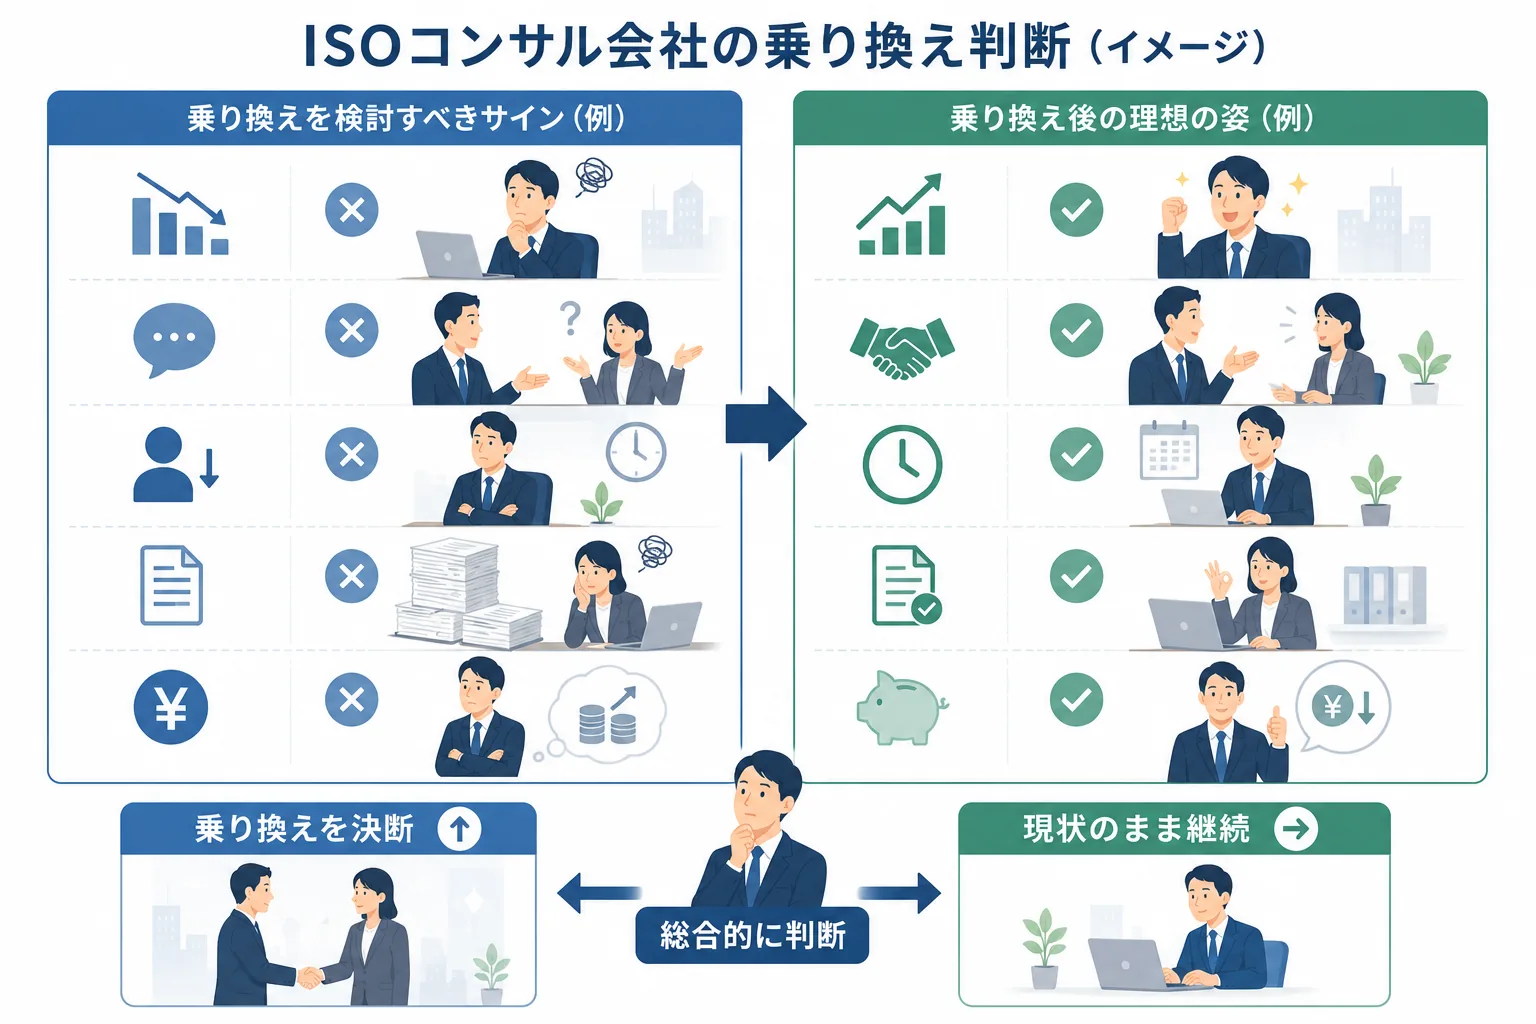
【第8講座】情報セキュリティ規格の運用改善につなげる
一度決めたルールを形骸化させず、情報セキュリティ規格を改善へつなげる視点を整理します。
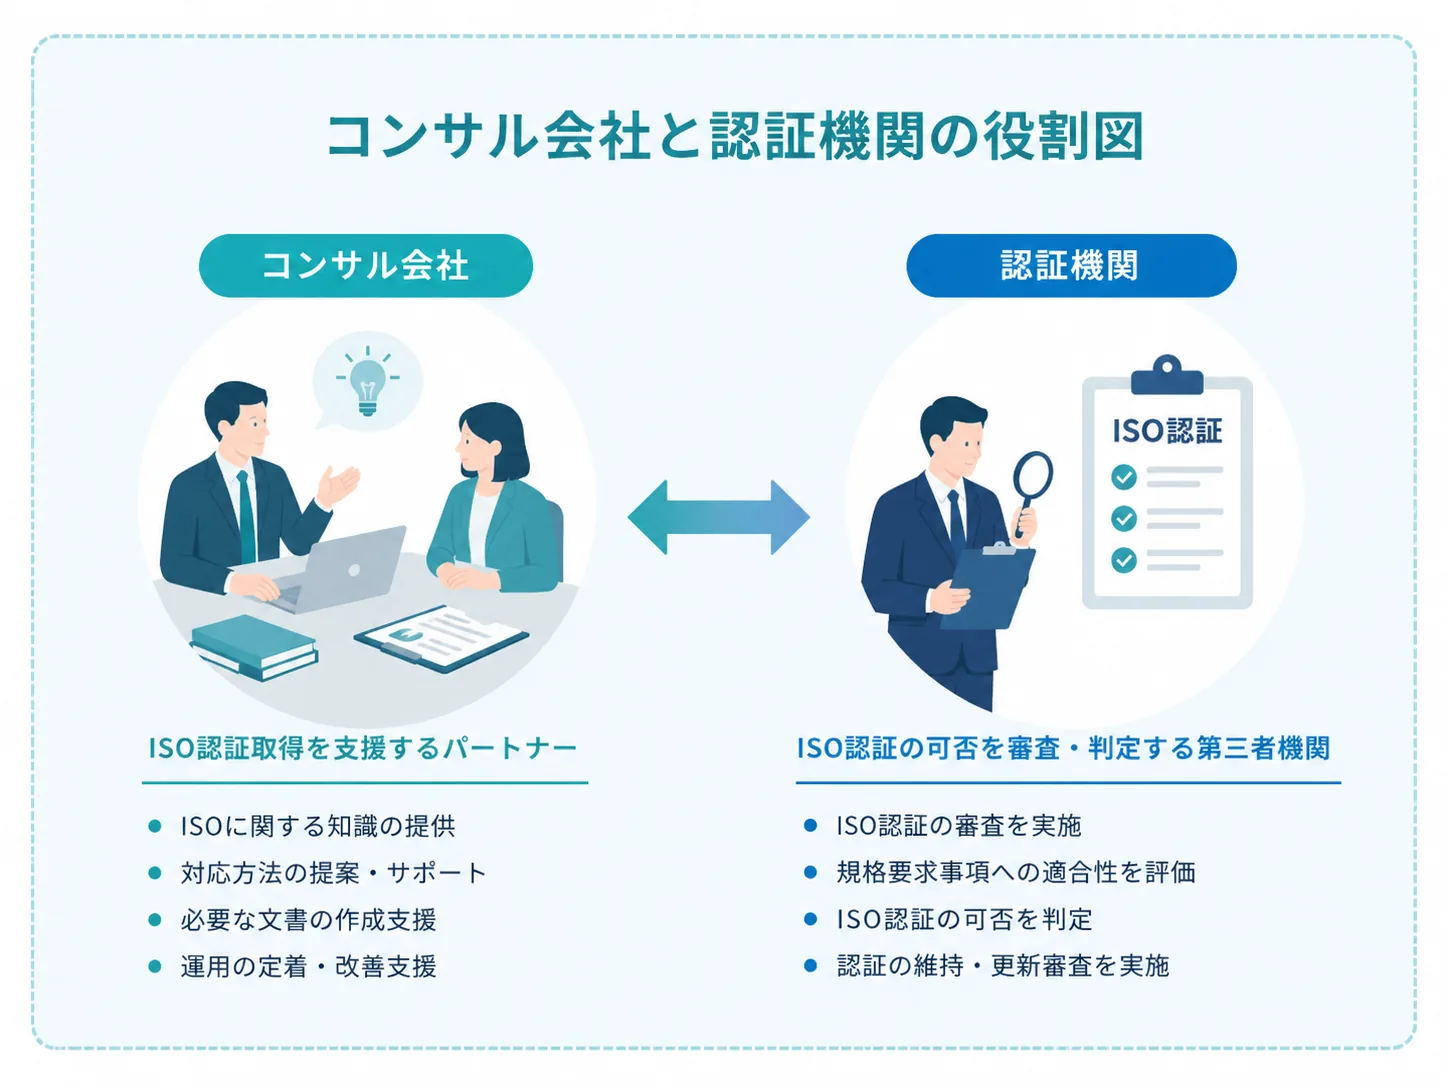
【第9講座】情報セキュリティ規格のよくある失敗と対策
情報セキュリティ規格で起きやすい失敗例をもとに、事前に避けたいポイントを確認します。
【第10講座】情報セキュリティ規格を次の行動へ落とし込む
講座のまとめとして、情報セキュリティ規格を社内検討、比較、資料請求へつなげる手順を整理します。